

Bu yazı, Kurumsal BT Altyapısının Üç Sütunu serisinin dördüncü bölümüdür ve süreklilik sütununu, kritik altyapılar özelinde ele alır.
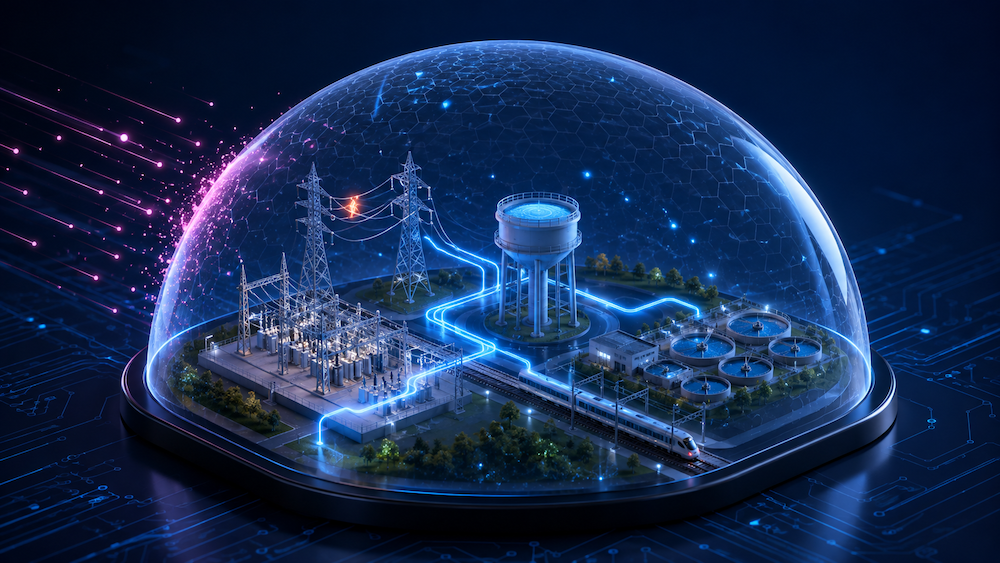
Enerji santralleri, su şebekeleri, ulaşım sistemleri, hastaneler, finans kurumları ve kamu hizmetleri... Bu yapıların ortak noktası, durduklarında etkinin tek bir kurumla sınırlı kalmamasıdır. Bir e-ticaret sitesinin birkaç saatlik kesintisi gelir kaybıdır; bir şehrin su yönetim sisteminin aynı süre devre dışı kalması ise toplumsal bir sorundur.
Bu nedenle kritik altyapılarda güvenliğin hedefi, yalnızca saldırıyı engellemek değildir. Asıl hedef, saldırı ya da arıza ne olursa olsun hizmetin sürmesidir. Siber dayanıklılık kavramı tam olarak bu farkı ifade eder.
Siber Güvenlik ile Siber Dayanıklılık Arasındaki Fark
İki kavram sıklıkla birbirinin yerine kullanılsa da farklı sorulara cevap verir:
- Siber güvenlik şunu sorar: "Saldırganı nasıl dışarıda tutarız?"
- Siber dayanıklılık ise şunu sorar: "Saldırgan içeri girdiğinde, bir sistem çöktüğünde ya da bir tedarikçi devre dışı kaldığında hizmeti nasıl sürdürür ve ne kadar hızlı toparlanırız?"
Serinin bir önceki yazısında ele aldığımız Zero Trust mimarisi, ihlal varsayımıyla tasarım yapmayı öneriyordu. Siber dayanıklılık bu düşüncenin bir adım ötesidir: İhlalin gerçekleştiğini kabul eder ve odağını etkinin sınırlanmasına ve hizmetin geri kazanılmasına çevirir.
Kritik Altyapıları Farklı Kılan Ne?
BT ile OT'nin Buluşması
Kritik altyapıların önemli bir bölümü, fiziksel süreçleri yöneten operasyonel teknoloji (OT) sistemlerine dayanır: SCADA sistemleri, PLC'ler, saha sensörleri. Bu sistemler uzun yıllar boyunca kurumsal ağdan izole çalışacak şekilde tasarlandı. Bugün ise uzaktan izleme, verimlilik analizi ve merkezi yönetim ihtiyacı nedeniyle BT ağlarıyla giderek daha fazla bağlantılı hâle geliyorlar. Bu bağlantı, BT tarafındaki bir ihlalin fiziksel dünyaya ulaşabilmesi anlamına gelir.
Uzun Ömürlü Sistemler
Bir ofis bilgisayarı birkaç yılda bir yenilenir; bir endüstriyel kontrol sistemi ise on yıllarca sahada kalabilir. Güncelleme yapılamayan, üreticisi desteği bırakmış ya da yeniden başlatılması üretimi durduracak sistemler kritik altyapılarda istisna değil, olağan durumdur. Dayanıklılık stratejisi bu gerçekliği yok sayamaz.
Kesintinin Bedeli
Klasik BT ortamında "şüpheli sistemi hemen ağdan ayır" doğru bir refleks olabilir. Kritik altyapıda ise aynı müdahale, saldırının kendisinden daha büyük bir kesintiye yol açabilir. Bu yüzden müdahale kararları önceden planlanmış, sistemin işleyişini bilen ekiplerle birlikte tasarlanmış olmalıdır.
Dayanıklılığın Dört Aşaması
Siber dayanıklılık genellikle dört aşamalı bir döngü olarak ele alınır. Her aşama, bir sonrakinin başarısını belirler.
1. Öngörmek
Hangi sistemlerin kritik olduğu, hangi hizmetin hangi sistemlere bağımlı olduğu ve bu hizmetlerin ne kadar süre kesintiye tahammül edebileceği bilinmeden dayanıklılık planlanamaz. Bu aşamanın çıktısı bir teknoloji listesi değil, iş etki analizi ve güncel bir varlık envanteridir.
2. Dayanmak
Saldırı ya da arıza anında temel hizmetin sürmesini sağlayan yapı taşları bu aşamadadır: yedekli mimari, BT ve OT ağları arasında net segmentasyon, kritik sistemlerin bağımsız güç ve iletişim altyapısı, gerektiğinde manuel işletime geçebilme kabiliyeti.
3. Toparlanmak
Hizmetin ne kadar sürede ve hangi veri kaybıyla geri getirileceği, kriz anında değil önceden belirlenmelidir. Değiştirilemez (immutable) yedekler, test edilmiş geri dönüş prosedürleri ve felaket kurtarma merkezi bu aşamanın temelidir. Kâğıt üzerinde var olan ama hiç denenmemiş bir kurtarma planı, kriz anında genellikle beklenen sonucu vermez.
4. Uyum Sağlamak
Her olay, ister gerçek bir saldırı ister bir tatbikat olsun, mimariyi iyileştirmek için bir veri kaynağıdır. Olay sonrası değerlendirmeler suçlu aramak için değil, aynı zayıflığın tekrar ortaya çıkmaması için yapılır.
Sık Yapılan Hatalar
- "Hava boşluğu var, güvendeyiz." Gerçek anlamda izole sistem bugün nadirdir. Bakım bağlantıları, taşınabilir medya ve tedarikçi erişimleri, varsayılan izolasyonu çoğu zaman sessizce ortadan kaldırır.
- Yedeklerin aynı ağda durması. Fidye yazılımları artık önce yedekleri hedef alıyor. Üretim ortamıyla aynı yetki alanında duran bir yedek, saldırı anında koruma sağlamaz.
- Tatbikatın yalnızca BT ekibiyle yapılması. Kritik altyapıda bir siber olay; operasyon, iletişim, hukuk ve üst yönetimi aynı anda ilgilendirir. Masa başı tatbikatlara bu birimlerin katılmaması, gerçek krizde koordinasyon boşluğu yaratır.
- Tedarik zincirinin göz ardı edilmesi. Uzaktan bakım yapan bir tedarikçinin hesabı, kurumun kendi hesaplarından daha az korunuyorsa, saldırganın en kolay giriş noktası orasıdır.
Mevzuat Boyutu
Kritik altyapıların siber dayanıklılığı artık yalnızca teknik bir tercih değil, düzenleyici bir beklentidir. Türkiye'de Cumhurbaşkanlığı Dijital Dönüşüm Ofisi tarafından yayımlanan Bilgi ve İletişim Güvenliği Rehberi ve 2025 yılında yürürlüğe giren Siber Güvenlik Kanunu, kamu kurumları ve kritik altyapı işletmecileri için uyulması gereken çerçeveyi belirliyor. Avrupa Birliği'nde ise NIS2 Direktifi benzer bir yönde, kapsamı genişletilmiş yükümlülükler getiriyor.
Bu düzenlemelerin ortak mesajı aynıdır: Önleyici kontroller tek başına yeterli sayılmıyor; olaya müdahale, raporlama ve hizmet sürekliliği de denetlenen alanlar arasında yer alıyor.
Kurumunuz Ne Kadar Dayanıklı? Beş Soruluk Test
- Kritik hizmetlerinizin hangi sistemlere bağımlı olduğunu gösteren güncel bir harita var mı?
- BT ve OT ağlarınız arasındaki geçişler tanımlı, sınırlı ve izleniyor mu?
- Yedekleriniz, üretim ortamındaki bir yönetici hesabı ele geçirildiğinde bile silinemeyecek şekilde korunuyor mu?
- Son bir yıl içinde gerçek koşullara yakın bir geri dönüş testi yaptınız mı?
- Bir siber olay anında kimin hangi kararı vereceği yazılı olarak belirlenmiş mi?
Bu sorulardan birine bile "emin değiliz" cevabı veriliyorsa, dayanıklılık planının o noktadan başlaması gerekir.
ORBİSİS Yaklaşımı: Önce Bağımlılıklar, Sonra Teknoloji
ORBİSİS olarak kritik altyapı projelerinde işe ürün seçimiyle değil, hizmet bağımlılıklarının ortaya çıkarılmasıyla başlıyoruz. Savunma sanayiinden ulaşıma, kamu kurumlarından büyük ölçekli arşiv projelerine kadar yürüttüğümüz çalışmalarda; ağ, veri merkezi, yedekleme ve güvenlik katmanlarını tek bir süreklilik hedefi etrafında tasarlıyoruz. Amacımız, kesintinin hiç yaşanmayacağını vaat etmek değil; yaşandığında etkisinin sınırlı ve toparlanmanın öngörülebilir olmasını sağlamak.
Kurumunuzun siber dayanıklılık seviyesini birlikte değerlendirmek için Siber Güvenlik Çözümleri ve Değerlendirme Hizmetleri sayfalarımızı inceleyebilir, uzman ekibimizle iletişime geçebilirsiniz.