

Kurumların teknoloji yatırımları çoğu zaman birbirinden bağımsız kararlar hâlinde ilerler. Bir yıl güvenlik duvarı yenilenir, ertesi yıl yedekleme çözümü değiştirilir, sonraki yıl bir izleme yazılımı devreye alınır. Her adım kendi içinde doğrudur; ancak bu adımların toplamı çoğu zaman bir kurumsal BT altyapısı stratejisi oluşturmaz. Ortaya çıkan tablo, birbirini tanımayan ürünlerin bir arada durduğu; kimsenin bütününden sorumlu olmadığı bir yapıdır.
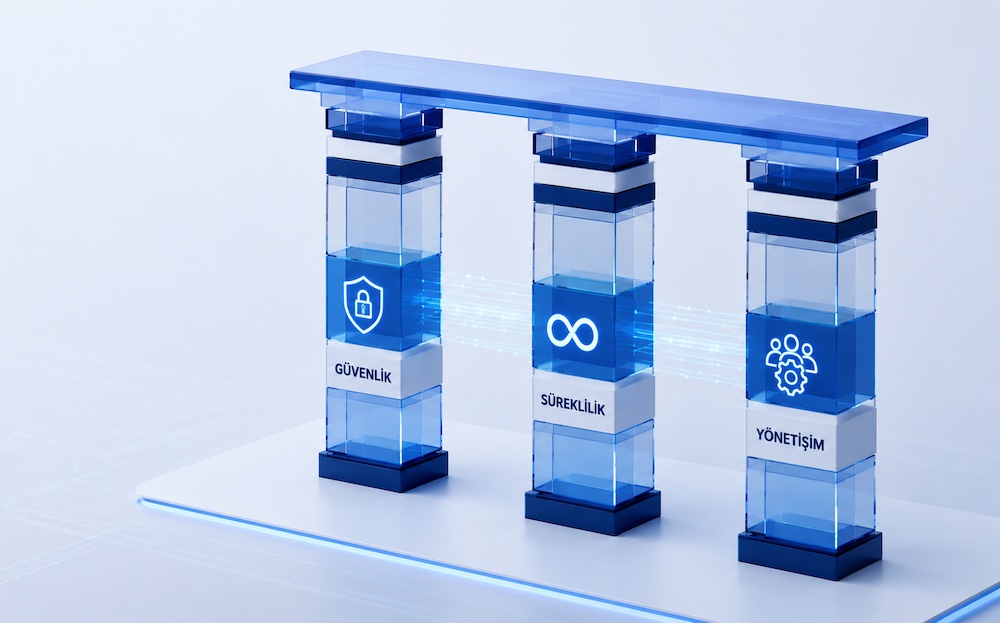
Oysa sağlıklı bir BT altyapısı üç sütun üzerinde durur: güvenlik, süreklilik ve yönetişim. Bu üçünden biri eksikse, diğer ikisi ne kadar güçlü olursa olsun yapı taşımaz. Bu yazıyla başlattığımız seride, bu üç sütunu ve her birinin altındaki teknik başlıkları sırayla ele alacağız. Önce çerçeveyi kuralım.
Neden Üç Sütun?
Bir BT altyapısının karşılaması gereken üç ayrı soru vardır ve bu sorular birbirinin yerine geçmez:
- Yetkisiz erişimi nasıl engelliyoruz? Bu, güvenliğin sorusudur.
- Bir şey bozulduğunda ne oluyor? Bu, sürekliliğin sorusudur.
- Kim, neyi, neye göre yönetiyor? Bu, yönetişimin sorusudur.
Kurumların büyük bölümü ilk soruya yatırım yapar, ikinciye kısmen hazırlanır, üçüncüyü ise çoğu zaman hiç sormaz. Sonuç olarak; güçlü güvenlik ürünlerine sahip olmasına rağmen kimin hangi yetkiye sahip olduğunu bilmeyen, ya da yedekleme sistemi çalıştığı hâlde geri dönüş süresini hiç ölçmemiş kurumlarla karşılaşırız. Sorun bütçe değil, çerçeve eksikliğidir.
Birinci Sütun: Güvenlik
Güvenlik artık çevre savunmasıyla sınırlı bir konu değildir. Kurum ağının içinde bulunmak, güvenilir olmak anlamına gelmez. Modern yaklaşım, her erişim talebini kaynağından bağımsız olarak doğrulayan bir mimariye dayanır. Bu yaklaşımın karşılığı olan Zero Trust mimarisi, ilerleyen yazılarımızda ayrıntılı olarak ele alacağımız bir başlıktır.
Bu sütunun kapsadığı temel alanlar şunlardır:
- Kimlik ve erişim yönetimi: Çok faktörlü doğrulama, rol bazlı yetkilendirme ve düzenli yetki gözden geçirmesi.
- Ağ segmentasyonu: Bir noktadan sızan saldırganın yatay hareket edememesi için ağın mantıksal olarak bölünmesi.
- Uç nokta ve sunucu koruması: Davranış tabanlı tespit, güncel yama yönetimi ve merkezî görünürlük.
- Şifreleme: Verinin hem saklanırken hem aktarılırken korunması.
- Tespit ve müdahale yeteneği: Bir olayın ne kadar sürede fark edildiği, önlenip önlenemediği kadar önemlidir.
Güvenlik sütununun temel ölçütü, hangi ürünlere sahip olduğunuz değil; bir saldırı senaryosunun kaç adımda durdurulabildiğidir.
İkinci Sütun: Süreklilik
Süreklilik, "bir şeyler ters gittiğinde işin devam edebilmesi" demektir. Güvenlik önlemeye odaklanırken, süreklilik önlenemeyeni yönetir. Donanım arızası, veri merkezi kesintisi, insan hatası ya da başarılı bir fidye yazılımı saldırısı — bu senaryoların tamamı, kurumun ne kadar hızlı ayağa kalkabildiğiyle ölçülür.
Bu sütunun bileşenleri kademeli bir yapı oluşturur:
- Yedeklilik (redundancy): Tekil arıza noktalarının kaldırılması; güç, ağ ve donanım seviyesinde çift yapı.
- Yüksek erişilebilirlik (HA): Bir bileşen devre dışı kaldığında hizmetin kesintisiz sürmesi.
- Yedekleme: 3-2-1 kuralı ve fidye yazılımına karşı değiştirilemez (immutable) kopyalar.
- Felaket kurtarma: RPO ve RTO hedeflerinin iş birimleriyle birlikte tanımlanması ve düzenli tatbikatlarla doğrulanması.
Bu başlıkların depolama tarafındaki karşılığını daha önce Veriniz Ne Kadar Güvende? Kurumsal Depolama Stratejileri yazımızda ele almıştık. Süreklilik sütununun altın kuralı şudur: test edilmemiş bir kurtarma planı, plan değildir.
Üçüncü Sütun: Yönetişim
En çok ihmal edilen sütun budur; çünkü satın alınabilir bir ürünü yoktur. Yönetişim, altyapının kim tarafından, hangi kurallara göre ve hangi ölçütlerle yönetildiğini tanımlar. Bir kurumda envanterin güncel olmaması, bir sunucunun neden var olduğunu kimsenin bilmemesi ya da bir projenin devreye alındıktan sonra sahipsiz kalması — bunların tamamı yönetişim eksikliğidir.
Bu sütunun temel unsurları:
- Envanter ve yapılandırma yönetimi: Neyin nerede olduğunu bilmeden hiçbir şey yönetilemez.
- Değişiklik yönetimi: Kesintilerin önemli bölümü saldırıdan değil, kontrolsüz değişiklikten kaynaklanır.
- İzleme ve raporlama: Ölçülmeyen bir altyapının iyileştirilmesi mümkün değildir.
- Dokümantasyon ve bilgi sürekliliği: Bilginin kişilerde değil kurumda kalması.
- Uyum: KVKK ve sektörel regülasyonların altyapı kararlarına yansıtılması.
Projelerin devreye alma sonrası dönemine dair yaklaşımımızı IT Projelerinde Doğru Metodolojinin Önemi yazımızda ayrıntılandırmıştık.
Üç Sütun Birbirini Nasıl Taşır?
Bu sütunlar bağımsız çalışmaz; birinin zayıflığı diğerini işlevsiz bırakır. Birkaç örnek bunu somutlaştırır:
- Yedekleriniz varsa ancak değiştirilemez değilse, fidye yazılımı sürekliliği güvenlik üzerinden çökertir.
- Güvenlik ürünleriniz güçlüyse ancak envanteriniz eksikse, korumadığınız sistemlerin varlığından haberdar olmazsınız.
- Yüksek erişilebilirlik yapınız varsa ancak değişiklik yönetiminiz yoksa, kesintiyi arıza değil hatalı bir yapılandırma yaratır.
Bu nedenle altyapı yatırımlarını tek tek ürün kararları olarak değil, üç sütunun dengesini gözeten bir bütün olarak değerlendirmek gerekir.
Kurumunuzu Değerlendirmek İçin Altı Soru
- Ağınızın içindeki bir kullanıcı, kritik sistemlere doğrulanmadan erişebiliyor mu? Cevap evetse güvenlik sütunu çevre savunmasında kalmış demektir.
- Son geri yükleme testinizi ne zaman yaptınız? Tarih hatırlanmıyorsa, kurtarma yeteneği ölçülmemiştir.
- Kaç sunucunuz olduğunu tek bir kaynaktan söyleyebiliyor musunuz? Envanter dağınıksa yönetişim sütunu eksiktir.
- Bir yapılandırma değişikliği kim tarafından, hangi onayla yapılıyor? Süreç tanımlı değilse risk operasyonel kaynaklıdır.
- RPO ve RTO hedefleriniz iş birimleriyle birlikte tanımlandı mı? Yalnızca BT ekibinin belirlediği hedefler iş gerçeğini yansıtmayabilir.
- Altyapınızı en son ne zaman bütüncül olarak değerlendirdiniz? Parça parça yenileme, bütünü güçlendirmez.
Bu soruların bir bölümüne net cevap verilemiyorsa, sorun genellikle teknoloji eksikliği değil; üç sütun arasındaki dengesizliktir.
ORBİSİS Yaklaşımı: Ürün Değil, Bütün
ORBİSİS olarak altyapı projelerine tek bir bileşen üzerinden değil, bu üç sütunun tamamı üzerinden bakıyoruz. 2013'ten bu yana kamu ve özel sektör müşterilerimiz için yürüttüğümüz projelerde; işe her zaman mevcut durumun analiziyle başlıyor, hangi sütunun zayıf olduğunu tespit ediyor ve yatırımı gerçekten karşılığı olan noktaya yönlendiriyoruz. Kurulumdan sonra da sorumluluk alıyor; izleme, bakım ve iyileştirme süreçlerini takip ediyoruz.
Bu seride önümüzdeki haftalarda güvenlik sütununu yapay zekâ destekli siber güvenlik ve Zero Trust mimarisi başlıklarıyla derinleştirecek; ardından süreklilik ve yönetişim sütunlarını ayrı yazılarda ele alacağız.
Kurumunuzun BT altyapısını bu üç sütun üzerinden birlikte değerlendirmek için Değerlendirme Hizmetleri ve Veri Merkezi ve Altyapı Çözümleri sayfalarımızı inceleyebilir, uzman ekibimizle iletişime geçebilirsiniz.